【2026年10月最新】相次ぐ個人情報流出・サイバー攻撃まとめ|焼肉きんぐ・タイムズカー・京王など被害事例と今すぐできる対策
2026年9月から10月にかけて、日本国内で個人情報の流出やサイバー攻撃の公表が相次いでいる。飲食チェーンの公式アプリ、カーシェアリング、通販サイト、アンケートサイト、鉄道グループと、被害を受けた業種はさまざまだ。なかには1,000万件を超える会員情報の漏えいが確認された事案もあり、「自分の情報も流出しているのでは」と不安を感じている人も多いだろう。
本稿では、2026年9月〜10月上旬に公表された主な事案を整理したうえで、攻撃者が使った手口の共通点、相次ぐ背景、自分の情報が流出したときの対応、フィッシングなどの二次被害を防ぐ方法、企業が取るべき対策までを解説する。情報は2026年10月7日時点で各社が公表した内容や報道にもとづいており、調査の進展によって内容が更新される可能性がある点に注意してほしい。
この記事の要点
- 2026年9月〜10月上旬、国内の有名企業・団体で不正アクセスや情報漏えいの公表が短期間に集中した
- 「焼肉きんぐ」公式アプリでは約1,079万件、タイムズカーでは約660万アカウントの情報が取得されたと公表されている
- 主な手口は、ソフトウェアの脆弱性の悪用、管理用アカウントの認証情報の悪用、委託先への侵入、ランサムウェアなど
- 流出そのものより怖いのは、流出した情報を使ったフィッシングや詐欺などの「二次被害」
- 個人はパスワードの使い回しをやめ、二段階認証やパスキーを設定し、不審な連絡に反応しないことが基本
- 企業は脆弱性の早期修正、管理アカウントの保護、委託先の管理、初動対応の準備が急務
2026年9月〜10月に公表された主な情報漏えい・サイバー攻撃
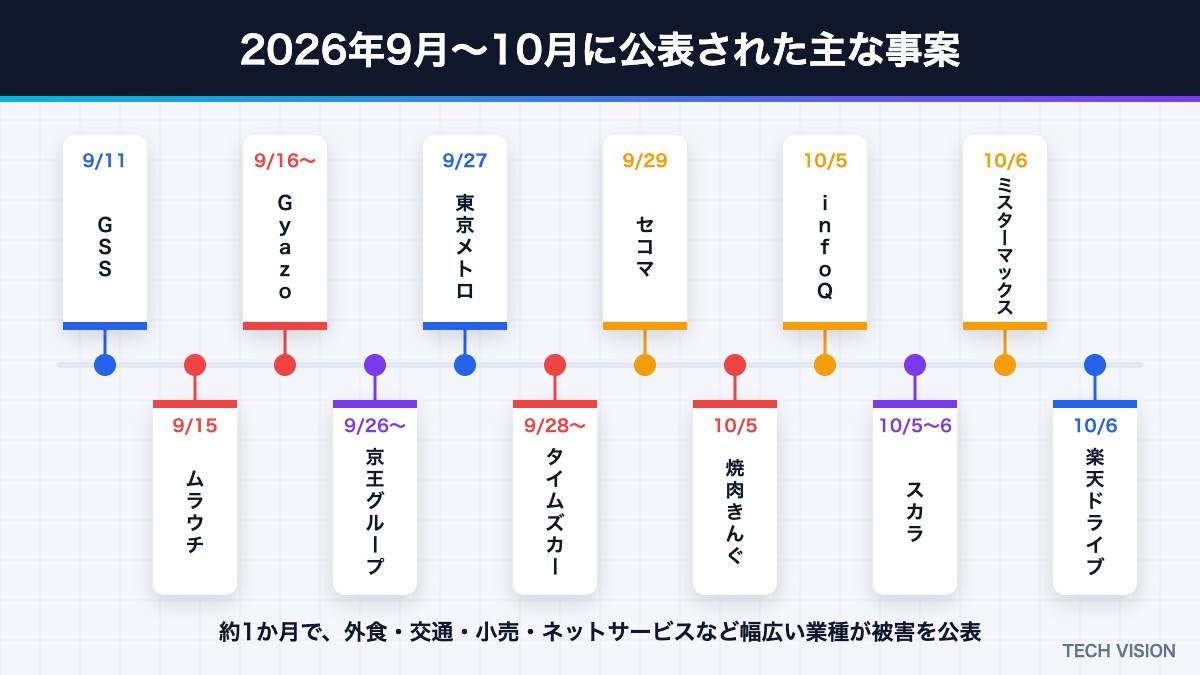 2026年9月〜10月に公表された主な情報漏えい・サイバー攻撃の時系列
まずは、この期間に公表された主な事案を一覧で整理する。件数や情報の種類は各社の発表や報道時点のもので、「漏えいした可能性がある」とされているものも含む。
| 公表時期 | 企業・サービス | 主な内容 |
|---|---|---|
| 9月11日 | ガバメントソリューションサービス(GSS) | VPN機器の脆弱性を利用した侵入。職員情報約24万6,000件が漏えいした可能性 |
| 9月15日 | ムラウチドットコム | Webシステムの脆弱性を悪用した不正アクセス。顧客情報約771万件 |
| 9月16日〜 | Gyazo(Helpfeel) | 画像アップロード機能の脆弱性を悪用。利用者約2,362万件のデータが流出 |
| 9月26日〜 | 京王グループ | ランサムウェア攻撃で一部グループ会社の営業システムに障害。鉄道運行への影響はなし |
| 9月27日 | 東京メトロ | ポイントサービスへの不正アクセス。メールアドレス約5万9,000件が漏えいした可能性 |
| 9月28日〜 | タイムズカー(パーク24) | Webシステムへの不正アクセス。約660万アカウントの情報が取得された |
| 9月29日 | セイコーマート(セコマ) | アプリ経由の不正アクセス。約57万アカウントの会員情報が漏えいした可能性 |
| 10月5日 | 焼肉きんぐ(物語コーポレーション) | 公式アプリの会員管理システムへの不正アクセス。約1,079万件の会員情報が漏えい |
| 10月5日 | infoQ(GMOリサーチ&AI) | ソフトウェアの脆弱性を悪用した侵入。最大約94万8,000件、ポイントの不正交換も |
| 10月5〜6日 | スカラコミュニケーションズ(委託先) | 問い合わせ管理システムへの不正ログイン。大和証券、シチズン時計など委託元の顧客情報に影響 |
| 10月6日 | ミスターマックス | アプリ・ネットストアのサーバーへの侵入。最大約173万人分の会員IDなど |
| 10月6日 | 楽天ドライブ | 管理用アカウントの認証情報を不正に取得され、約1万5,000アカウントのデータが取得された |
このほかにも、チケット販売、出版、物流、大学などで不正アクセスやランサムウェアの被害が公表されている。わずか数週間で、これだけの数の有名企業・団体が被害を公表するのは異例であり、報道でも「相次ぐ情報漏えい」として大きく取り上げられている。業種も、外食、交通、小売、ネットサービス、金融と幅広く、普段から使っているサービスが当事者になっているケースが少なくない。自分が会員登録しているサービスが含まれていないか、一度確認しておきたい。
大規模な事案のポイント
 2026年9月〜10月に公表された主な情報漏えい事案の規模
ここからは、件数の多い事案や特徴的な事案について、公表されている内容をもとにポイントを整理する。
焼肉きんぐ公式アプリ:会員のほぼ全員が対象に
物語コーポレーションは10月5日、焼肉チェーン「焼肉きんぐ」の公式アプリの会員管理システムが第三者による不正アクセスを受けたと公表した。10月2日に不正アクセスを確認し、翌3日に情報の漏えいを確認したという。対象は登録者約1,081万件のうち約1,079万件で、アプリ登録者のほぼ全員にあたる。
漏えいしたのは会員番号、アプリに登録した氏名、メールアドレス、電話番号とされる。一方で、ログインパスワード、生年月日、性別、保有ポイントを含む店舗利用履歴の漏えいはなく、クレジットカード情報は保有していないと説明している。同社は、不審なメール・電話・SMSに注意するよう呼びかけている。
タイムズカー:約660万アカウントの情報が取得
パーク24は9月28日以降、カーシェアリングサービス「タイムズカー」のWebシステムが不正アクセスを受け、約660万アカウントの情報が取得されたと公表した。報道によれば、パスワードやクレジットカード情報は対象外とされる一方、一部では本人確認書類に関する情報への影響も報じられている。運転免許証などの本人確認書類が関わるサービスだけに、利用者の不安は大きい。最新の状況は同社の公式発表で確認してほしい。
Gyazo・ムラウチドットコム:脆弱性の悪用で大量流出
画像共有サービス「Gyazo」を運営するHelpfeelは、画像アップロード機能の脆弱性を悪用され、利用者約2,362万件のデータが流出したと公表した。家電通販のムラウチドットコムでも、Webシステムの脆弱性を突かれ、約771万件の顧客情報が外部に持ち出されたとされる。どちらも、システムの弱点(脆弱性)を狙った攻撃が大量流出につながった例だ。
infoQ:ポイントの不正交換という金銭被害も
GMOリサーチ&AIが運営するアンケートサイト「infoQ」では、サイトで使っていたソフトウェアの脆弱性を悪用した侵入により、最大約94万8,000件の個人情報が持ち出された。さらに、611人分のポイント(約287万円相当)が不正にギフトコードへ交換されていたことも明らかになり、同社は全額を補償するとしている。情報漏えいが、直接の金銭被害に結びついたケースである。
委託先経由の被害:1社の侵入が複数の企業に波及
問い合わせ管理システムを提供するスカラコミュニケーションズでは、管理サイトへの不正ログインが発生し、同社のシステムを利用していた大和証券やシチズン時計など、複数の委託元企業の顧客情報に影響が及んだ。大和証券は自社システムへの不正アクセスは確認されていないとしている。自社が対策をしていても、業務を委託した先が狙われれば情報が流出しうることを示した事案だ。
京王グループ:ランサムウェアで決済や予約に影響
京王グループでは9月26日、ランサムウェア攻撃により一部グループ会社のサーバーに障害が発生した。京王ストアの一部店舗での決済やポイント機能、京王プレッソインの新規予約受付などに影響が出た一方、鉄道の運行に支障はないと説明している。公表時点で情報漏えいの事実は確認されていないとしているが、調査は続いている。
攻撃者はどうやって侵入したのか:共通する5つの手口
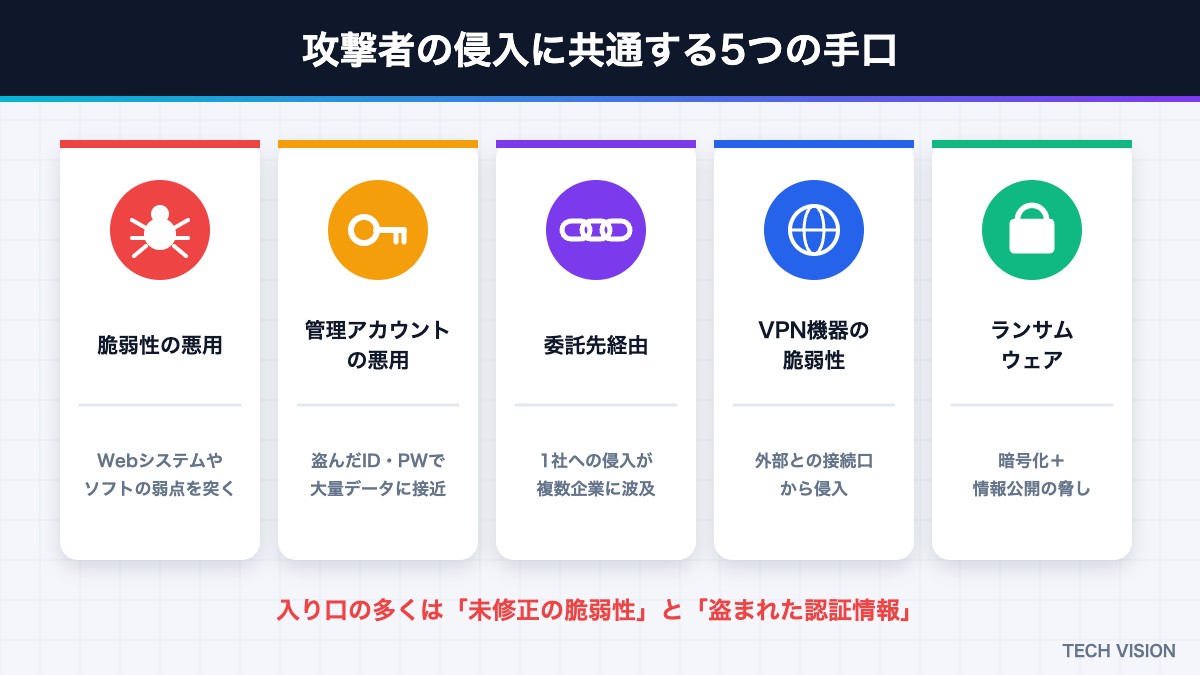 攻撃者の侵入に共通する5つの手口
一連の事案の公表内容を見ると、侵入の手口にはいくつかの共通点がある。
1. ソフトウェアやWebシステムの脆弱性の悪用
ムラウチドットコム、Gyazo、infoQ、ミスターマックスなど、多くの事案でシステムやソフトウェアの脆弱性(弱点)を突いた侵入が原因とされている。脆弱性が公表されると、修正が適用される前に攻撃者が自動化されたツールで一斉に狙ってくる。修正の遅れが、そのまま大規模な被害につながる。
2. 管理用アカウントの認証情報の悪用
楽天ドライブでは管理用アカウントの認証情報が不正に取得され、スカラコミュニケーションズでも管理サイトへの不正ログインが発生した。強い権限を持つアカウントのIDとパスワードが盗まれると、大量のデータに一度にアクセスされてしまう。多要素認証の有無が被害の大きさを左右する。
3. 委託先・取引先を経由した侵入
業務の一部を外部に委託している場合、その委託先のシステムが攻撃の入り口になることがある。いわゆるサプライチェーン攻撃で、1社への侵入が複数の企業の情報流出に広がるのが特徴だ。
4. VPN機器など外部との接続口の脆弱性
GSSの事案のように、リモートワークなどで使うVPN機器の脆弱性を利用した侵入も目立つ。インターネットに直接つながる機器は、常に攻撃者から探索されていると考えたほうがよい。
5. ランサムウェアによるシステムの停止
京王グループや大学、物流企業などでは、データを暗号化して使えなくするランサムウェアの被害が公表された。近年のランサムウェアは、データを暗号化するだけでなく、盗んだ情報を公開すると脅す「二重恐喝」を行うことも多い。
なぜ今、被害が相次いでいるのか
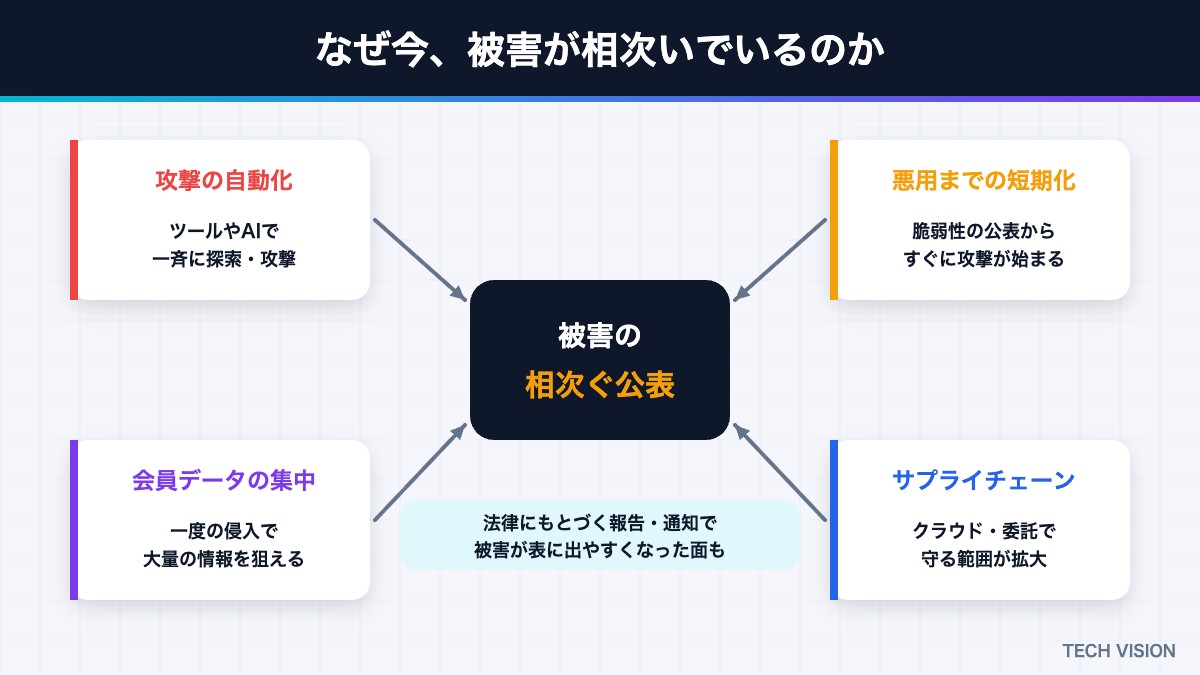 サイバー攻撃の被害が相次いでいる4つの背景
短期間に被害が集中した理由は一つではないが、次のような背景が指摘されている。
- 攻撃の自動化と効率化:脆弱性を持つシステムを自動で探し、一斉に攻撃するツールが広く出回っている。生成AIの普及も、攻撃の準備やフィッシング文面の作成を容易にしているとされる
- 脆弱性の公表から悪用までの時間の短縮:新しい脆弱性が公表されると、短期間のうちに悪用が始まるケースが増えている
- 会員データの集中:アプリやWebサービスに会員情報を集約する企業が増え、一度の侵入で大量の情報が狙えるようになった
- サプライチェーンの複雑化:クラウドサービスや外部委託の利用が広がり、守るべき範囲が自社の外にまで広がっている
- 公表の徹底:個人情報保護法にもとづき、一定の漏えいは個人情報保護委員会への報告と本人への通知が義務づけられており、被害が表に出やすくなっている面もある
特に最後の点は重要だ。公表が増えていることは、企業が被害を隠さずに報告するようになったことの表れでもある。公表された事案は氷山の一角であり、どの企業・個人も狙われうるという前提で備える必要がある。
自分の情報が流出したかもしれないときの対応手順
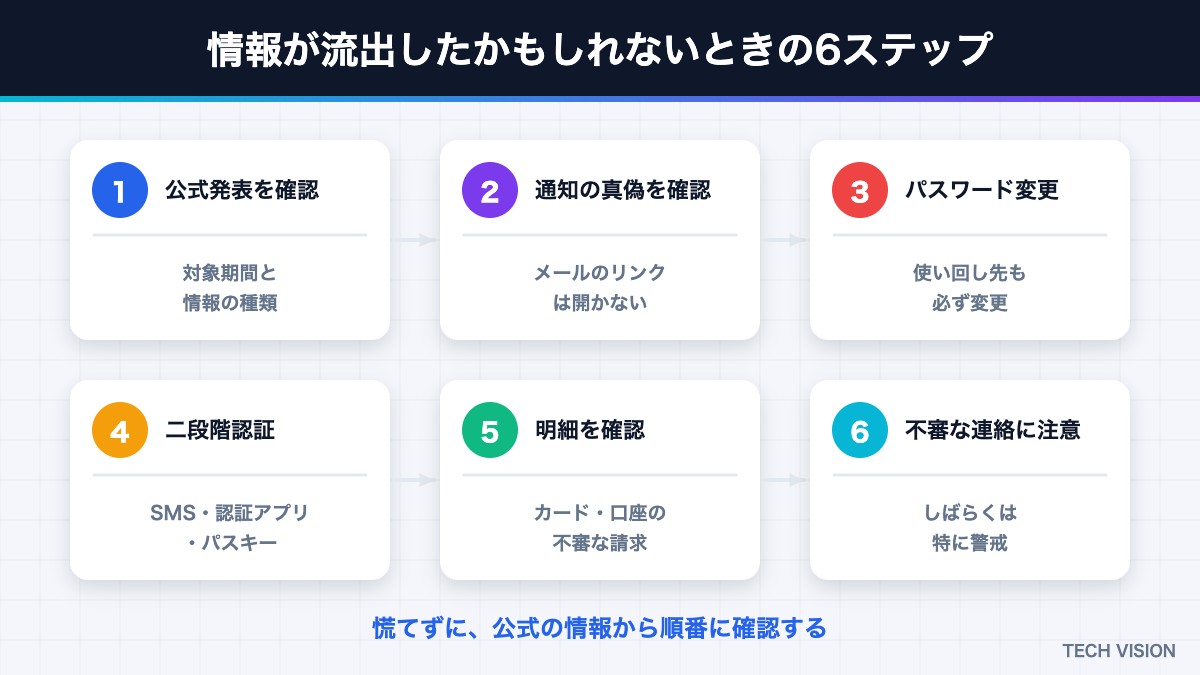 個人情報が流出したかもしれないときの6つの対応ステップ
利用しているサービスで情報漏えいが公表されたら、慌てずに次の順番で確認・対応しよう。
- 公式の発表を確認する:企業の公式サイトやアプリのお知らせで、対象となる期間や情報の種類を確認する。SNSや報道の二次情報だけで判断しない
- 届いた通知が本物か確かめる:「流出のお詫び」を装ったフィッシングメールも出回る。メール内のリンクは開かず、公式サイトやアプリから直接確認する
- パスワードを変更する:パスワードが対象でなくても、念のため変更しておくと安心だ。同じパスワードを他のサービスで使っている場合は、そちらも必ず変更する
- 二段階認証を設定する:サービスが対応していれば、SMSや認証アプリ、パスキーによる追加の確認を有効にする
- カードや口座の明細を確認する:クレジットカードが登録されていたサービスでは、身に覚えのない請求がないかを確認し、不審な利用があればカード会社に連絡する
- 不審な連絡に注意する:流出したメールアドレスや電話番号あてに、詐欺の連絡が届く可能性がある。しばらくは特に警戒する
本人確認書類が関わるサービスの場合は、身に覚えのない契約やなりすましに使われていないか、注意深く見ておきたい。不安な場合は、企業が設けている問い合わせ窓口や、消費生活センターなどに相談しよう。
本当に怖いのは「二次被害」:フィッシング・詐欺の見分け方
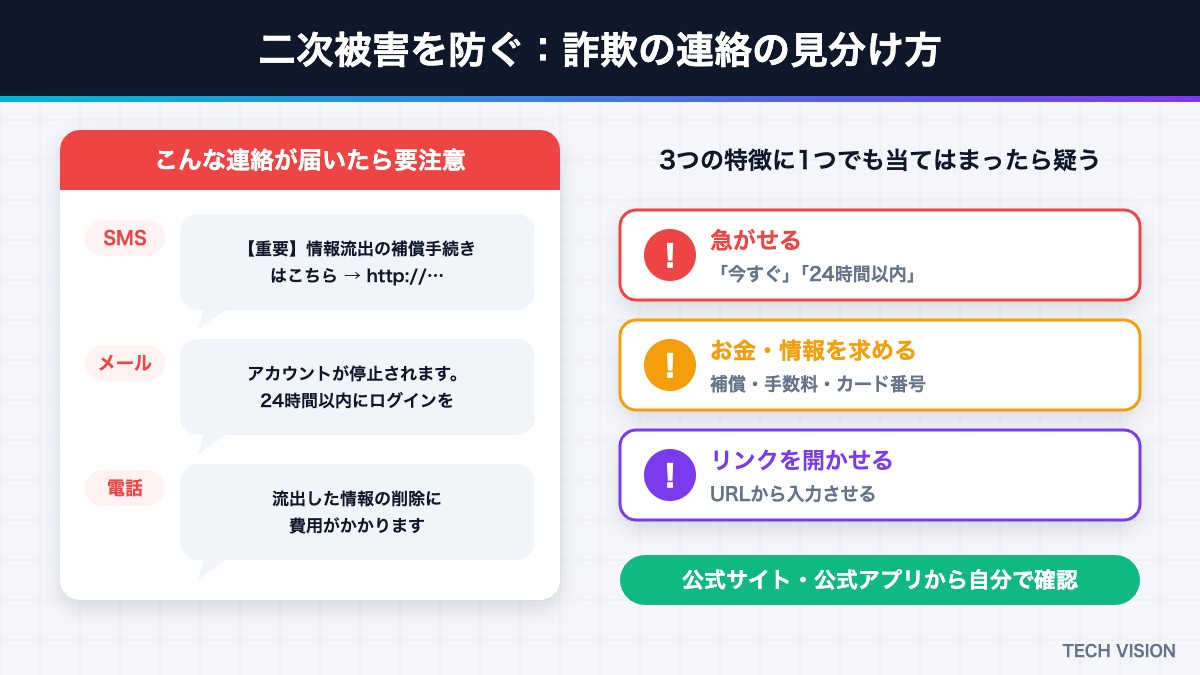 情報流出後の二次被害を防ぐ詐欺・フィッシングの見分け方
今回の事案の多くでは、パスワードやクレジットカード情報は対象外とされている。しかし、氏名・メールアドレス・電話番号の組み合わせだけでも、詐欺には十分に悪用されうる。本物らしく見せるために、実際に利用しているサービス名をかたった連絡が届くこともある。
次のような連絡には特に注意が必要だ。
- 「情報流出の補償」をうたうメールやSMS:補償の手続きと称して、カード番号や口座情報を入力させようとする
- 「アカウントが停止されます」という警告:急いでログインさせ、偽サイトでIDとパスワードを盗む
- 企業や公的機関を名乗る電話:「流出した情報の削除に費用がかかる」などと言って、お金を払わせようとする
- 宅配便の不在通知を装ったSMS:電話番号の流出後に増えやすい典型的な手口
見分けるコツは、「急がせる」「お金や個人情報を求める」「リンクを開かせる」という3つの特徴に注目することだ。どれか一つでも当てはまったら、その連絡からは何もせず、公式サイトや公式アプリから自分で確認する習慣をつけよう。
ハッカー(攻撃者)の実像:誰が、何のために狙うのか
「ハッカー」と聞くと、一人の天才がパソコンに向かう姿を思い浮かべるかもしれない。しかし、現在のサイバー攻撃の多くは金銭を目的とした組織的なビジネスとして行われている。攻撃者の実像を知ることは、なぜ自分たちの情報が狙われるのかを理解する手がかりになる。
分業化が進んだ「サイバー犯罪のエコシステム」
現在のサイバー犯罪は、役割ごとに分業されているのが特徴だ。企業のネットワークに侵入する経路を見つけて売る者、ランサムウェアなどの攻撃ツールを開発して貸し出す者、実際に攻撃を実行する者、盗んだデータを売買する者がそれぞれ存在する。ランサムウェアを「サービス」として提供するRaaS(Ransomware as a Service)の広がりにより、高度な技術を持たない者でも攻撃に参加できるようになった。
この分業構造のため、攻撃の数そのものが増え、規模の小さな企業や地方の組織も標的になりやすくなっている。「うちのような会社が狙われるはずがない」という考えは、もはや通用しない。
盗まれた個人情報はどう使われるのか
流出した個人情報は、闇市場(いわゆるダークウェブ)などで売買されることがある。氏名、メールアドレス、電話番号などは単体では価値が低くても、複数の流出データを組み合わせることで、特定の個人の詳細なプロフィールが作られてしまう。こうした情報は、次のような目的に悪用される。
- フィッシング詐欺:実在のサービス名や本人の氏名を使い、本物らしいメールやSMSを送る
- 不正ログイン:流出したIDとパスワードの組み合わせを、ほかのサービスでも試す
- なりすまし:本人確認書類の情報などを使い、本人になりすまして契約や登録を行う
- 特殊詐欺・投資詐欺:電話番号や属性情報をもとに、だましやすい相手を選んで連絡する
国家が関与するとされる攻撃も
金銭目的の犯罪グループだけでなく、国家の関与が疑われる攻撃グループによる活動も報告されている。こうしたグループは、政府機関や防衛・先端技術を扱う企業、重要インフラなどを狙い、長期間にわたって気づかれないように情報を盗み続けることがある。日本国内でも、特定の攻撃グループによる活動について、警察庁などが注意を呼びかけてきた。
攻撃者の目的が金銭であれ情報であれ、入り口になるのは多くの場合、修正されていない脆弱性、弱いパスワード、そして人のうっかりだ。裏を返せば、基本的な対策を徹底するだけでも、攻撃の多くは防げるということでもある。
生成AIが攻撃者の「道具」にもなっている
生成AIの普及は、攻撃者の側にも影響を与えている。以前のフィッシングメールは不自然な日本語で見抜きやすかったが、生成AIを使えば自然で丁寧な日本語の文面を大量に作ることができる。実在の企業のお知らせをまねた文章や、受け取った人の名前を入れた個別のメッセージも簡単に作れてしまう。
また、公開されている脆弱性情報の分析や、攻撃に使うプログラムの作成を生成AIで効率化する動きも指摘されている。防御する側もAIを活用した監視や分析を進めているが、「日本語が自然だから本物」とは判断できない時代になったことは、個人も意識しておきたい。
個人ができるサイバーセキュリティ対策
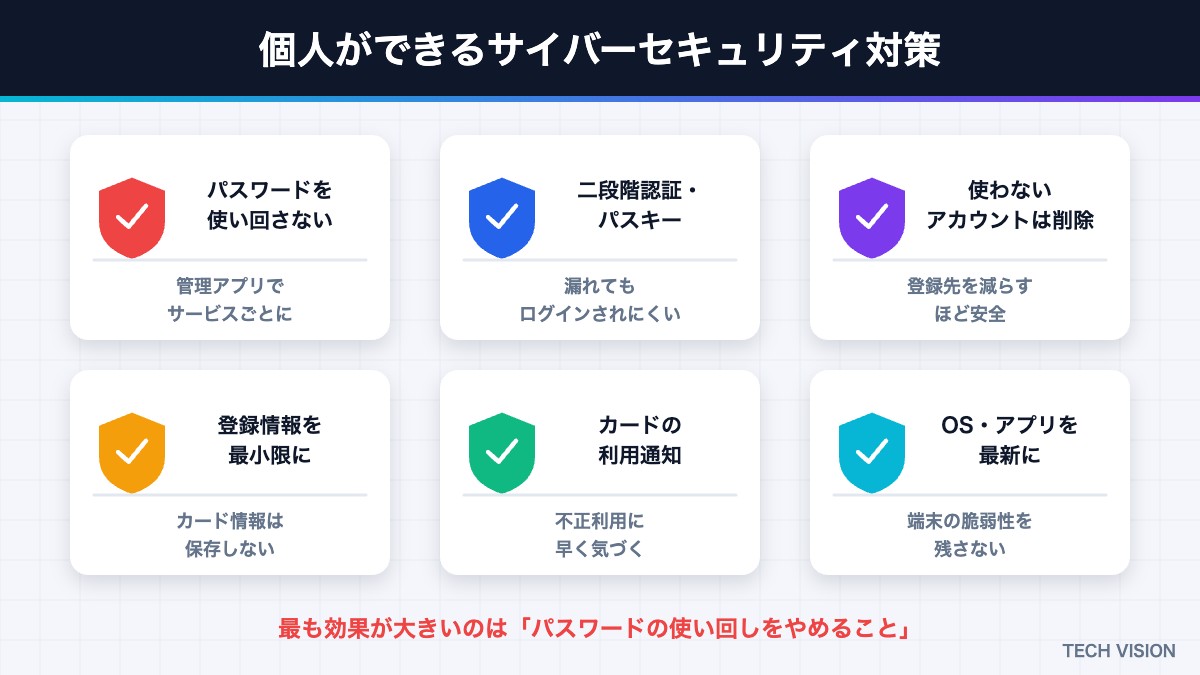 個人ができる6つのサイバーセキュリティ対策
企業の情報漏えいを個人が防ぐことはできないが、流出したときの被害を小さくすることはできる。今日からできる対策は次のとおりだ。
- パスワードを使い回さない:一つのサービスから流出したパスワードで、ほかのサービスに不正ログインされる「パスワードリスト攻撃」を防ぐ。パスワード管理アプリを使うと、サービスごとに強力なパスワードを管理しやすい
- 二段階認証・パスキーを使う:パスワードが漏れても、追加の確認がなければログインされにくくなる。対応しているサービスでは積極的に設定したい
- 使っていないアプリやアカウントを削除する:登録しているサービスが多いほど、流出のリスクも増える。使わなくなったサービスは退会しておく
- 登録する情報を最小限にする:必須でない項目は入力しない、カード情報を保存しないなど、預ける情報を減らす
- カードの利用通知を設定する:利用のたびに通知が届くようにしておけば、不正利用に早く気づける
- OSやアプリを最新に保つ:自分の端末の脆弱性を突かれないよう、更新はこまめに行う
なかでも効果が大きいのは、パスワードの使い回しをやめることだ。漏えいした情報の中にパスワードが含まれていなくても、過去にどこかで流出したパスワードが悪用されるケースは少なくない。
家族や高齢の親にも伝えておきたいこと
流出した情報を使った詐欺は、スマートフォンやネットの扱いに慣れていない人ほど被害にあいやすい。家族、とくに高齢の親には、「お詫びや補償の連絡でも、メールやSMSのリンクは開かない」「お金の話が出たら、いったん電話を切って家族に相談する」という2つのルールだけでも伝えておきたい。公式アプリのお知らせ画面の見方を一緒に確認しておくと、不審な連絡を見分ける助けになる。
企業が今すぐ取り組むべき対策
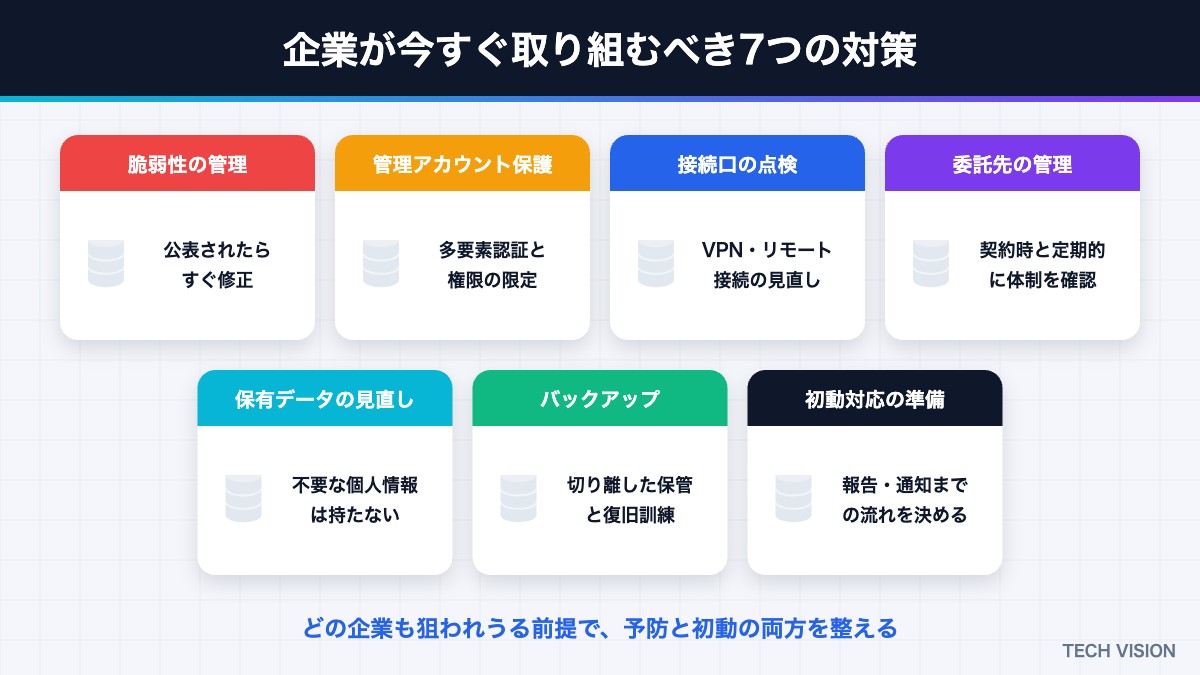 企業が今すぐ取り組むべき7つのセキュリティ対策
一連の事案は、規模や業種を問わず、どの企業も攻撃の対象になりうることを示している。特に次の対策は、優先して進めたい。
- 脆弱性の管理と迅速な修正:自社が使っているソフトウェアや機器を把握し、脆弱性が公表されたらすぐに修正を適用する体制を整える
- 管理用アカウントの保護:管理者権限を持つアカウントには必ず多要素認証を設定し、使える人やアクセス元を限定する
- 外部との接続口の点検:VPN機器やリモート接続の設定を見直し、不要な公開を止める
- 委託先の管理:個人情報を扱う委託先のセキュリティ体制を契約時と定期的に確認し、事故時の報告ルールを決めておく
- 保有データの見直し:必要のない個人情報は持たない、古いデータは削除するなど、流出したときの被害を小さくする
- バックアップと復旧の準備:ランサムウェアに備え、ネットワークから切り離したバックアップを用意し、復旧手順を訓練しておく
- 初動対応の準備:検知から調査、公表、個人情報保護委員会への報告、本人への通知までの流れを、あらかじめ決めておく
生成AIやAIエージェントを業務に導入する企業では、AIに与える権限やデータの扱いも新たなリスクになる。AIの利用ルールについては生成AIの社内ガイドラインの作り方、AIを外部ツールにつなぐ際の注意点はMCP(Model Context Protocol)の解説記事でも解説している。
セキュリティ人材の不足も課題に
相次ぐ被害の背景には、脆弱性の管理や監視、事故対応を担うセキュリティ人材の不足もある。インフラやクラウド、アプリ開発の経験を持つエンジニアにとって、セキュリティは今後さらに需要が高まる分野だ。AI時代のエンジニアのキャリアについてはAIエンジニアになるにはの記事でも紹介している。
セキュリティやインフラの経験を生かして、より専門性の高い環境でキャリアを築きたいエンジニアは、ITエンジニアの転職に特化した支援サービスで求人の動向を確認してみるのもよいだろう。

PR:ITエンジニア向け転職支援サービス
個人情報が漏えいしたときの企業の義務
個人情報保護法では、不正アクセスなどによって個人データが漏えいした(またはそのおそれがある)場合など、一定の条件に当てはまるときは、個人情報保護委員会への報告と、本人への通知が企業に義務づけられている。今回の事案の多くで、企業が委員会への報告や会員へのメール連絡を行っているのはこのためだ。
また、国としてもサイバー攻撃への対応力を強化する取り組みが進んでいる。重要なインフラを担う事業者の報告体制の強化など、官民の連携を前提とした新しい制度の整備が段階的に進められている。企業は、法令上の義務を果たすことはもちろん、利用者に分かりやすく、誠実に情報を伝える姿勢が信頼の回復につながる。
よくある質問
Q. 自分の情報が流出したかどうかは、どうやって確認できますか?
A. 多くの企業は、対象となる会員にメールなどで個別に連絡しています。ただし、その連絡を装ったフィッシングもあるため、公式サイトやアプリのお知らせで対象範囲を確認するのが確実です。
Q. パスワードが流出していないなら、何もしなくても大丈夫ですか?
A. 氏名やメールアドレス、電話番号だけでも、詐欺のメールや電話に悪用されるおそれがあります。不審な連絡に注意するとともに、念のためパスワードの変更や二段階認証の設定をしておくと安心です。
Q. 流出のお詫びとして補償を受けられますか?
A. 補償の有無や内容は企業によって異なります。金銭的な補償をうたう連絡が届いた場合は、それ自体が詐欺の可能性もあるため、必ず公式の発表で確認してください。
Q. 情報流出の被害にあったサービスは使い続けても大丈夫ですか?
A. 企業が原因を特定し、対策を講じたうえでサービスを再開しているかを確認しましょう。不安な場合は、パスワードの変更や登録情報の見直しを行い、必要がなければ退会するのも一つの方法です。
Q. 不審なSMSのリンクを開いてしまいました。どうすればよいですか?
A. 個人情報やパスワードを入力していなければ、すぐに大きな被害につながる可能性は低いですが、念のため端末のセキュリティ更新を確認しましょう。入力してしまった場合は、すぐにパスワードを変更し、カード情報を入力した場合はカード会社に連絡してください。
Q. 企業がランサムウェアの被害にあうと、個人にも影響がありますか?
A. 決済や予約などのサービスが一時的に使えなくなるほか、データが盗まれていた場合は個人情報の流出につながることもあります。企業の続報を確認し、不審な連絡に注意しましょう。
Q. パスキーとは何ですか?設定したほうがよいですか?
A. パスキーは、パスワードの代わりにスマートフォンの生体認証や画面ロックを使ってログインする仕組みです。パスワードを入力しないため、偽サイトに入力して盗まれる心配がありません。対応しているサービスでは、設定しておくと安全性が大きく高まります。
Q. 流出したメールアドレスは変更したほうがよいですか?
A. 必ずしも変更する必要はありませんが、迷惑メールや詐欺メールが増える可能性はあります。迷惑メールフィルターを活用し、重要なサービスの登録には普段使いとは別のアドレスを使うといった工夫も有効です。
まとめ:情報は「漏れるもの」と考えて備える
2026年9月から10月にかけて相次いだ情報漏えいとサイバー攻撃は、私たちが日常的に使うアプリやサービスが、常に攻撃の標的になっていることを示した。最後に要点を振り返る。
- 焼肉きんぐ、タイムズカー、Gyazo、ムラウチドットコムなどで大規模な情報流出が公表された
- 手口は脆弱性の悪用、管理アカウントの悪用、委託先経由、VPN機器、ランサムウェアが中心
- 流出が公表されたら、公式発表の確認、パスワード変更、二段階認証、明細確認を行う
- 最大のリスクは二次被害。「急がせる・お金や情報を求める・リンクを開かせる」連絡は疑う
- 企業は脆弱性の早期修正、管理アカウントの保護、委託先の管理、初動対応の準備を急ぐ
個人情報は、どれだけ気をつけていても漏れる可能性がある。だからこそ、漏れても被害が広がらない使い方を身につけておくことが大切だ。まずは、よく使うサービスのパスワードの使い回しをやめ、二段階認証を設定するところから始めてみてほしい。
※本記事は2026年10月7日時点で各社が公表した情報や報道にもとづいて作成しています。件数や原因などは調査の進展により更新される場合があります。最新の情報は各社の公式発表をご確認ください。