生成AIの社内ガイドラインの作り方|必須10項目・入力ルール・ひな形を解説【2026年版】
ChatGPTやClaude、Geminiなどの生成AIは、いまや多くの職場で日常的に使われるようになった。文章の下書き、資料の要約、アイデア出し、プログラムの作成まで、使い方次第で仕事の進め方は大きく変わる。一方で、「社員が個人のアカウントで業務の情報を入力しているかもしれない」「AIが作った文章をそのまま社外に出してよいのか分からない」といった不安を抱える企業も少なくない。
こうした不安を解消し、安心して生成AIを活用するための土台になるのが、生成AIの社内ガイドライン(利用ルール)である。ルールがないまま禁止すれば、社員が隠れて使う「シャドーAI」が広がり、かえってリスクが高まる。逆にルールなしで自由に使わせれば、情報漏えいや権利侵害のトラブルにつながりかねない。
本稿では、生成AIの社内ガイドラインに盛り込むべき項目、入力してよい情報の線引き、ツールの選び方、AIエージェント時代に追加したいルール、策定と運用の進め方、そのまま使えるひな形までを、初めて担当する人にも分かるように解説する。2026年10月時点の情報にもとづいている。
この記事の要点
- 生成AIのガイドラインは「禁止のため」ではなく「安心して活用するため」に作る
- 必須の項目は、目的・対象範囲・利用できるツール・入力してよい情報・出力の確認・権利・相談窓口など
- 入力してよい情報は、社内の情報を区分して「信号機」のように分かりやすく示す
- 国のAI事業者ガイドラインやJDLAのひな形など、公的な指針を土台にすると作りやすい
- AIエージェントの普及に合わせ、AIに任せてよい操作の範囲も決めておく
- 作って終わりではなく、研修と定期的な見直しで「使われるルール」にする
なぜ今、生成AIの社内ガイドラインが必要なのか
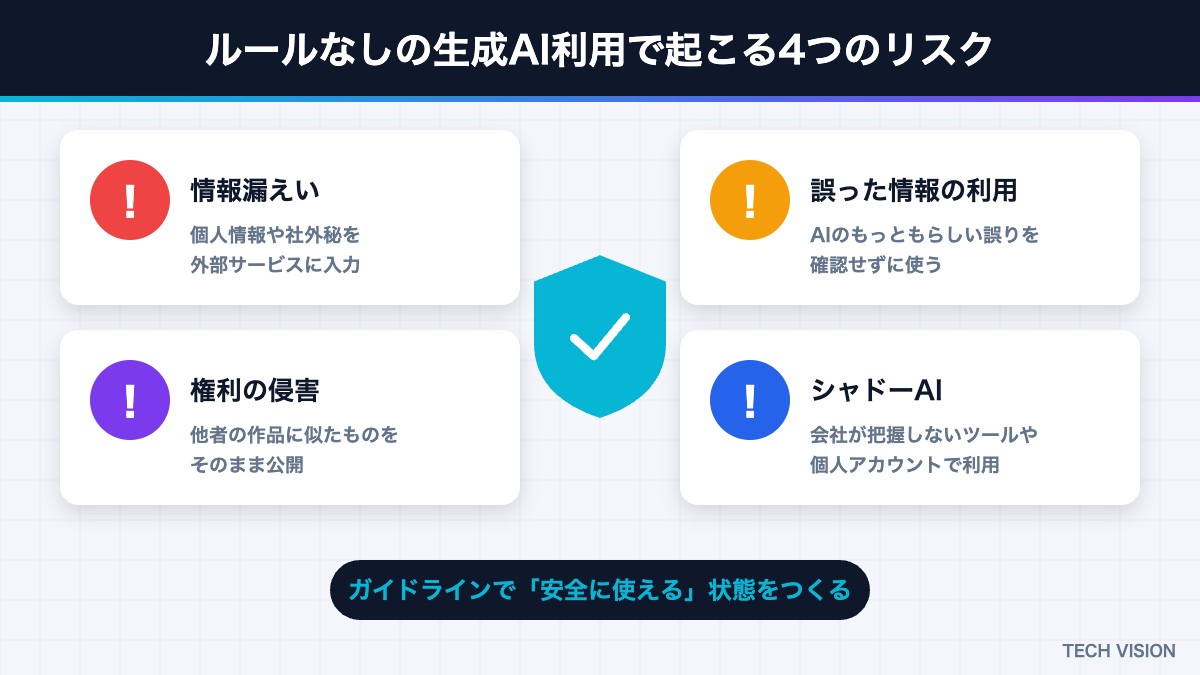 ルールなしの生成AI利用で起こる4つのリスク(情報漏えい・誤情報・権利侵害・シャドーAI)
生成AIは誰でもすぐに使い始められる。だからこそ、会社が方針を示さないと、社員一人ひとりが自己判断で使うことになる。そこで起こりやすいリスクは、大きく4つある。
- 情報漏えい:顧客の個人情報や社外秘の情報を入力し、意図しない形で外部のサービスに保存される
- 誤った情報の利用:AIがもっともらしく生成した誤り(ハルシネーション)を確認せず、資料や回答に使ってしまう
- 権利の侵害:他者の著作物に似た文章や画像を生成し、そのまま公開してしまう
- シャドーAI:会社が把握していないサービスや個人のアカウントで業務に使われ、管理も把握もできない
これらのリスクは、AIを使わないことで避けられるものではない。社員の多くはすでに私生活で生成AIに触れており、業務でも便利さを知っている。全面的に禁止すると、ルールの届かないところで使われるだけだ。「何をしてよいか」を明確にし、安全な使い方に誘導することが、ガイドラインの本当の役割である。
また、ガイドラインは社員を守るものでもある。ルールがあいまいなままでは、社員は「これを入力してよいのか」と毎回迷い、活用をためらってしまう。判断の基準がはっきりしていれば、迷わず積極的に使えるようになる。
ガイドライン作りの土台になる公的な指針
社内ガイドラインを一から考える必要はない。国や業界団体が公開している指針を土台にすると、抜け漏れを防ぎながら効率よく作れる。代表的なものは次のとおりだ。
| 指針・法律 | 概要 | 社内ガイドラインでの活かし方 |
|---|---|---|
| AI法(人工知能関連技術の研究開発及び活用の推進に関する法律) | AIの研究開発と活用を推進するための基本法。2025年に成立し、全面施行された | AIを適切に活用する事業者の責務の考え方を確認する |
| AI事業者ガイドライン(総務省・経済産業省) | AIを開発・提供・利用する事業者向けの指針。改定が重ねられ、AIエージェントへの対応なども盛り込まれている | 「AI利用者」として求められる取り組みを社内ルールに反映する |
| 生成AIの利用ガイドライン(日本ディープラーニング協会) | 企業が社内ルールを作るためのひな形。条項と解説が公開されている | 条文の構成や表現の参考にする |
| 個人情報保護法と関連する注意喚起 | 個人情報保護委員会が、生成AIへの個人情報の入力について注意を呼びかけている | 個人情報の入力ルールの根拠にする |
なお、AI法は罰則で企業を縛るタイプの法律ではなく、AIの活用を推進しながら、適正な利用に向けた取り組みを促すものだ。だからこそ、各社が自主的にルールを整えることが求められている。業界ごとに監督官庁や業界団体の指針がある場合は、それもあわせて確認したい。
会社としての基本方針の3つのタイプ
ガイドラインを書き始める前に、生成AIとどう向き合うかという基本方針を決めておくと、各項目の判断がぶれにくくなる。方針は大きく3つのタイプに分けられる。
| タイプ | 内容 | 向いている状況 |
|---|---|---|
| 原則禁止 | 業務での利用を原則として認めず、例外的に許可する | 扱う情報の機密性が極めて高く、管理体制が整うまでの一時的な措置 |
| 限定利用 | 認めたツール、部署、用途に限って利用を許可する | 導入初期。試験運用で効果とリスクを見極めたい場合 |
| 原則活用 | ルールを守ることを前提に、全社員の積極的な利用を推奨する | 管理できるツールと研修の体制が整っている場合 |
多くの企業では、「限定利用」から始めて、体制が整うにつれて「原則活用」へ移行する流れが現実的だ。原則禁止を選ぶ場合も、いつ、どの条件がそろえば解禁するのかを示しておくと、社員の納得感が高まる。
生成AIガイドラインに盛り込むべき10の項目
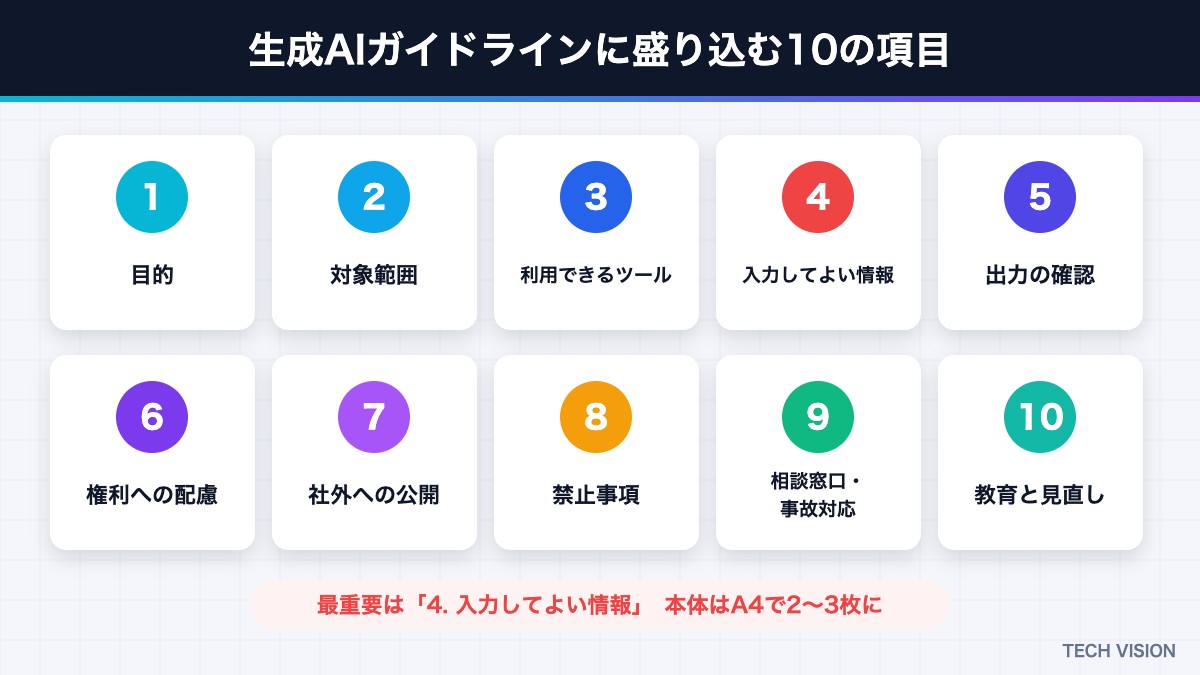 生成AIガイドラインに盛り込む10の項目
社内ガイドラインに入れるべき項目を整理すると、次の10個になる。会社の規模や業種によって詳しさは変わるが、この骨組みをそろえておけば大きな抜け漏れは防げる。
- 目的:生成AIを安全に活用し、業務の効率化と価値創出につなげることを明記する
- 対象範囲:対象となる人(正社員、契約社員、派遣社員、業務委託先など)と、対象となるAI(文章、画像、音声、コード生成など)を定める
- 利用できるツール:会社が認めたサービスと、その利用方法(法人契約のアカウントを使うなど)を示す
- 入力してよい情報・いけない情報:情報の区分ごとに入力の可否を定める。ガイドラインの中で最も重要な項目だ
- 出力の確認:生成された内容の事実確認、最終的な責任は利用者にあることを定める
- 権利への配慮:著作権、商標、肖像権などを侵害しない使い方を定める
- 社外への公開・表示:AIで作成したものを社外に出す際の確認手順や、必要に応じたAI利用の表示を定める
- 禁止事項:差別的な内容の生成、人の評価をAIだけで決めることなど、明確に禁止する使い方を示す
- 相談窓口と事故時の対応:迷ったときの相談先と、誤って情報を入力した場合の報告手順を定める
- 教育と見直し:研修の実施と、ガイドラインを定期的に見直すことを定める
項目を増やしすぎると、誰も読まないルールになってしまう。本体はA4で2〜3枚程度に収め、詳しい手順や事例は別紙やFAQにまとめるのがおすすめだ。
入力してよい情報の線引き:情報を「信号機」で区分する
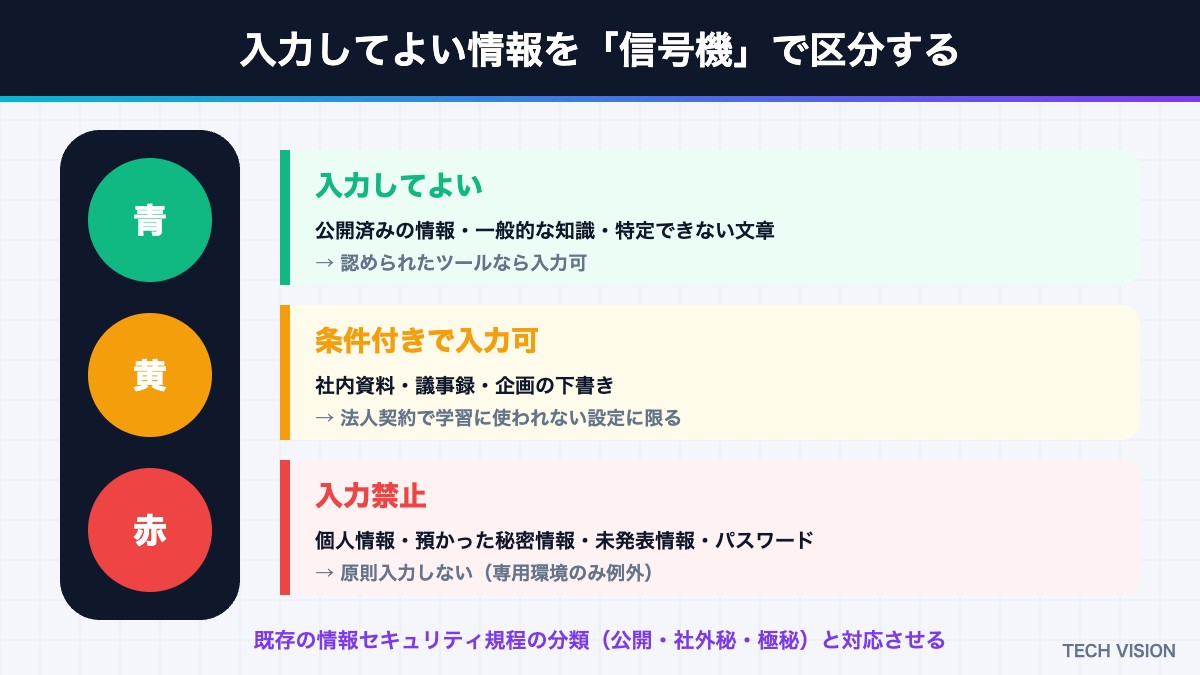 生成AIに入力してよい情報を信号機で区分する方法
ガイドラインで最も迷いが生じやすいのが、「どの情報なら入力してよいか」である。ここをあいまいにすると、社員は判断できずに使うのをやめるか、逆に何でも入力してしまう。おすすめは、社内の情報を3つの区分に分け、信号機のように示す方法だ。
| 区分 | 情報の例 | 入力のルール |
|---|---|---|
| 青(入力してよい) | 公開済みの情報、一般的な知識、個人や会社を特定できない文章 | 会社が認めたツールであれば入力してよい |
| 黄(条件付き) | 社内向けの資料、議事録、企画の下書きなど一般的な社内情報 | 法人契約で、入力データが学習に使われない設定のツールに限り入力してよい |
| 赤(入力禁止) | 顧客や社員の個人情報、取引先から預かった秘密情報、未発表の決算・人事・M&A情報、パスワードや認証情報 | 原則として入力しない。必要な場合は情報システム部門の承認を得た専用の環境に限る |
この区分は、すでに社内にある情報セキュリティ規程の分類(公開・社外秘・極秘など)と対応させると、社員が新しいルールを覚える負担が少ない。また、具体例を多く載せるほど判断に迷わなくなる。「顧客名を伏せれば入力してよいか」のような、現場で実際に出る疑問をFAQとして追加していくとよい。
取引先との契約で秘密保持義務を負っている情報は、たとえ社内での重要度が低く見えても、契約上の制約がある。他社から預かった情報は原則として赤と考えておくのが安全だ。
利用してよいツールの決め方
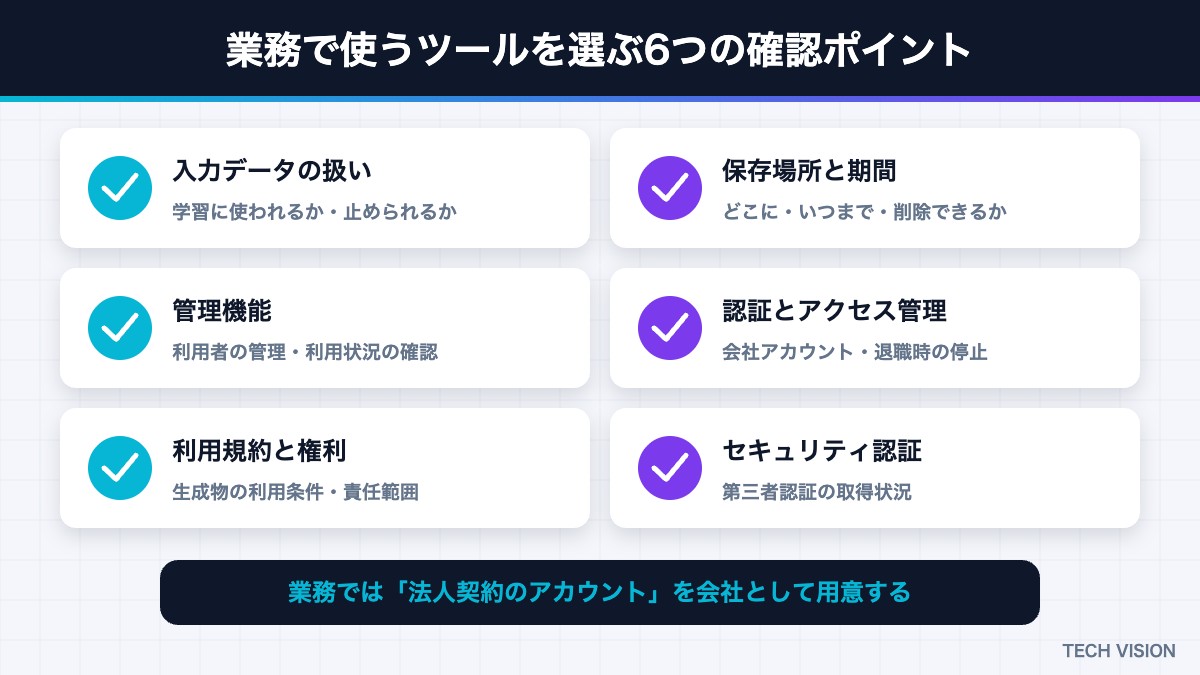 業務で使う生成AIツールを選ぶ6つの確認ポイント
どのサービスを業務で使ってよいかは、情報システム部門や法務部門が中心となって判断する。確認すべきポイントは次のとおりだ。
- 入力データの扱い:入力した内容がAIの学習に使われるか、学習を止める設定や契約があるか
- データの保存場所と期間:どの国・地域のサーバーに、どのくらいの期間保存されるか、削除できるか
- 管理機能:管理者が利用者を管理したり、利用状況を確認したりできるか
- 認証とアクセス管理:会社のアカウントでログインでき、退職者のアクセスを止められるか
- 利用規約と生成物の権利:生成したものを業務で使う際の条件や、提供者の責任範囲
- セキュリティの第三者認証:情報セキュリティに関する認証の取得状況
一般に、個人向けの無料プランと、法人向けのプランでは、データの扱いや管理機能が大きく異なる。業務で使うなら、法人契約のアカウントを会社として用意するのが基本だ。使ってよいツールを一覧にして社内に公開し、新しいツールを使いたい場合の申請手順も定めておくと、シャドーAIを防ぎやすい。
機密性の高い情報をどうしても扱いたい場合は、社内の環境でAIを動かす方法もある。手元のPCや社内サーバーで言語モデルを動かす方法はローカルLLMの始め方で解説している。
出力の確認と著作権のルール
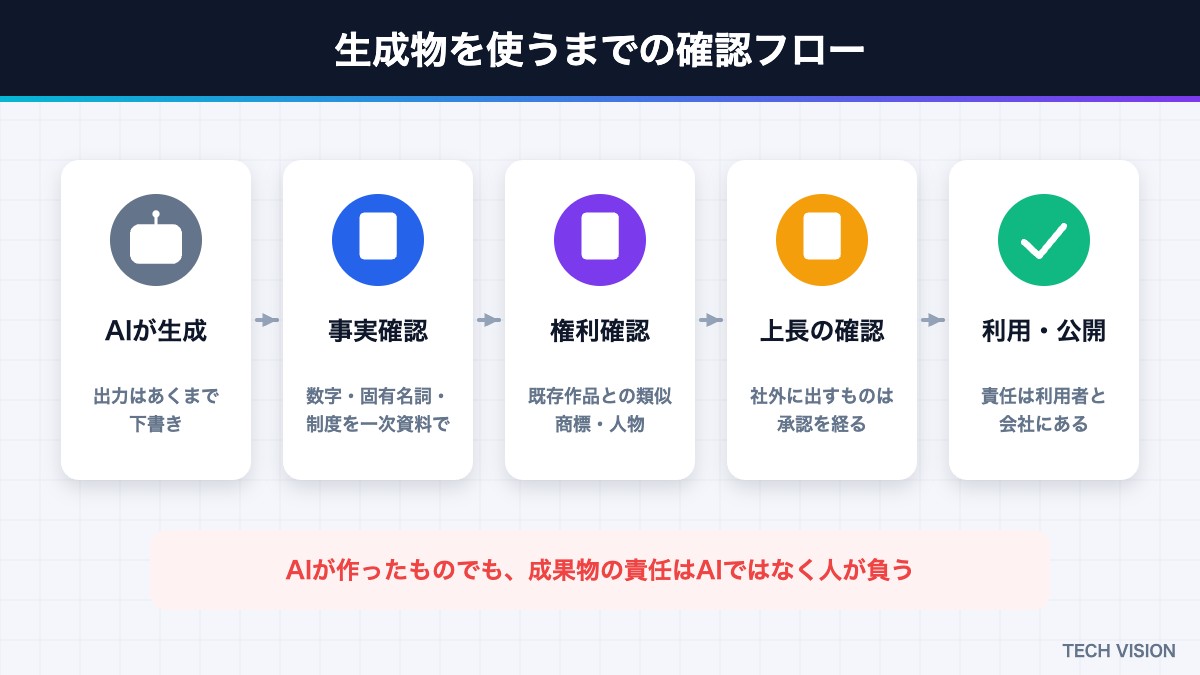 生成AIの出力を使うまでの確認フロー
生成AIの出力は、あくまで下書きとして扱うのが基本である。ガイドラインには、次のような確認のルールを入れておきたい。
- 事実の確認:数字、固有名詞、日付、法律や制度に関する記述は、必ず公式の情報や一次資料で確認する
- 責任の所在:AIが作ったものであっても、それを使った成果物の責任は利用者と会社にあることを明記する
- 社外に出す前の確認:顧客への提出物、広告、公式サイトなど社外に出るものは、上長などによる確認を経る
- 権利の確認:特定の作品や作家の名前を指定して、似たものを作らせる使い方は避ける。生成物が既存の作品と似すぎていないか確認する
- 商標・ロゴ・人物:他社の商標やロゴ、実在の人物の肖像を生成・利用しない
著作権の考え方は、文化庁が生成AIと著作権に関する考え方を公表しており、社内ルールを作る際の参考になる。判断に迷うケースは、法務部門や専門家に相談する流れを用意しておくと安心だ。
AIの回答の精度を上げ、誤りを減らす指示の出し方はプロンプトの書き方でも詳しく解説している。社内の資料にもとづいて回答させ、根拠を確認しやすくする仕組みについてはRAG(検索拡張生成)の解説記事が参考になる。
部門別に決めておきたい利用ルールの例
全社共通のルールに加え、扱う情報や業務の性質に応じて、部門ごとの補足ルールを用意すると現場で判断しやすくなる。
| 部門 | よくある使い方 | 補足しておきたいルール |
|---|---|---|
| 営業 | 提案書の下書き、商談メモの要約 | 顧客名や取引条件は伏せるか、承認されたツールでのみ扱う |
| 人事 | 求人票、研修資料、社内告知文の作成 | 応募者や社員の個人情報は入力しない。採否や評価をAIの出力だけで決めない |
| 開発 | コードの生成、レビュー、テストの作成 | ソースコードの入力範囲、生成コードのライセンス確認、秘密鍵や接続情報を含めないこと |
| 広報・マーケティング | 記事、広告文、画像の作成 | 公開前の確認手順、他社の商標や実在の人物の扱い、AI生成画像の表示方針 |
| カスタマーサポート | 回答文のひな形、問い合わせの分類 | 顧客の個人情報を伏せる、AIの回答をそのまま送らず担当者が確認する |
部門ごとのルールは、各部門の担当者に案を作ってもらい、全社のガイドラインと矛盾がないかを確認する形で進めるとスムーズだ。
ガイドラインとあわせて整えたい社内の仕組み
ガイドラインの効果を高めるには、関連する規程や仕組みも見直しておきたい。
- 情報セキュリティ規程との整合:既存の情報の分類や持ち出しのルールと、生成AIのルールが矛盾しないように調整する
- 業務委託先との契約:委託先が業務で生成AIを使う場合の条件(入力してよい情報、使うツール)を契約や発注書に明記する
- ツール導入の申請フロー:新しいAIサービスを使いたい社員が、どこに、何を添えて申請すればよいかを決めておく
- 利用記録の管理:法人向けサービスの管理機能を使い、利用状況やトラブルの有無を把握できるようにする
- 事故対応の手順:誤入力や情報漏えいの疑いがあった場合の報告先、初動、社外への連絡の判断基準を、既存の情報セキュリティ事故の手順に組み込む
仕組みが整っていれば、ガイドラインは「読むだけの文書」ではなく、日々の業務の中で自然に守られるルールになる。
AIエージェント時代に追加したいルール
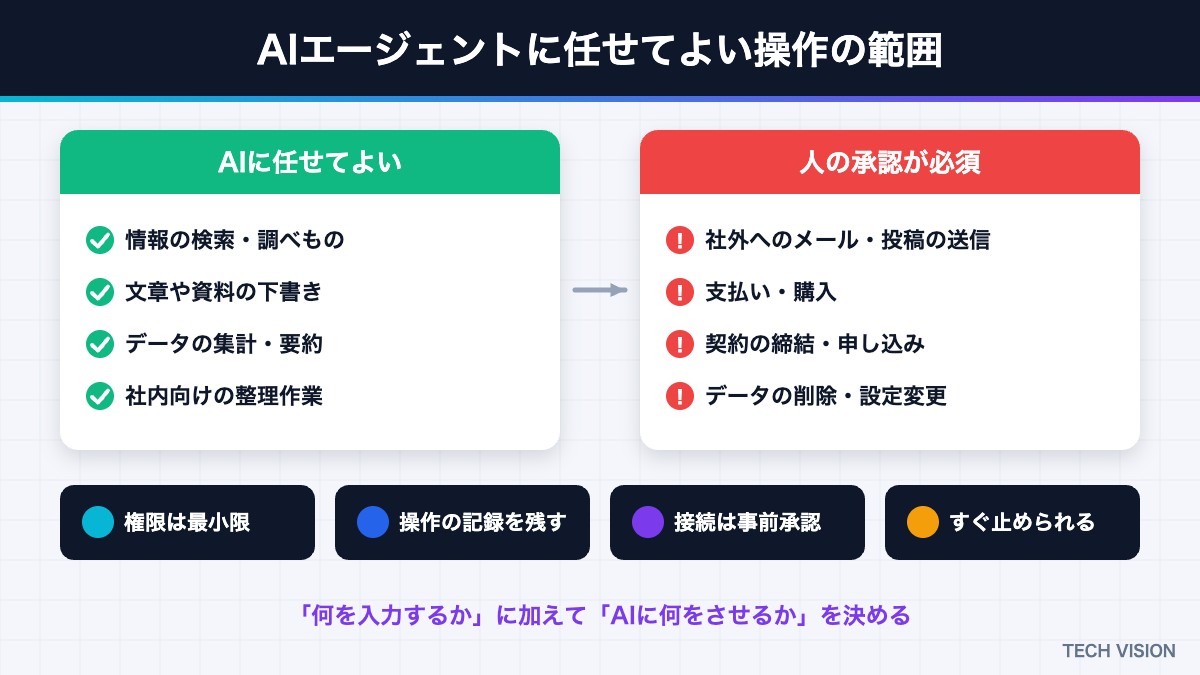 AIエージェントに任せてよい操作と人の承認が必要な操作
2026年に入り、AIが文章を作るだけでなく、メールの送信、ファイルの操作、外部サービスへの登録など、実際の作業まで自動で行う「AIエージェント」が業務に広がり始めている。国のAI事業者ガイドラインでも、AIエージェントへの対応が論点になっている。従来のガイドラインは「入力」と「出力」のルールが中心だったが、エージェントを使う場合は「AIに何をさせてよいか」も決めておく必要がある。
- 任せてよい操作の範囲:情報の検索や下書きの作成は任せてよいが、社外への送信、支払い、契約、データの削除は人の承認を必須にする
- 権限を最小限にする:AIに与えるアクセス権限は、作業に必要な範囲に限る
- 記録を残す:AIが行った操作の履歴を残し、後から確認できるようにする
- 外部ツールとの接続の承認:AIを社内のシステムや外部サービスに接続する場合は、事前に情報システム部門の承認を得る
- 止める手段を用意する:想定外の動きをした場合に、すぐに停止できるようにしておく
AIエージェントの仕組みと設計の考え方はAIエージェントの作り方、AIを外部ツールにつなぐ標準規格はMCP(Model Context Protocol)の解説記事で解説している。
ガイドライン策定の進め方6ステップ
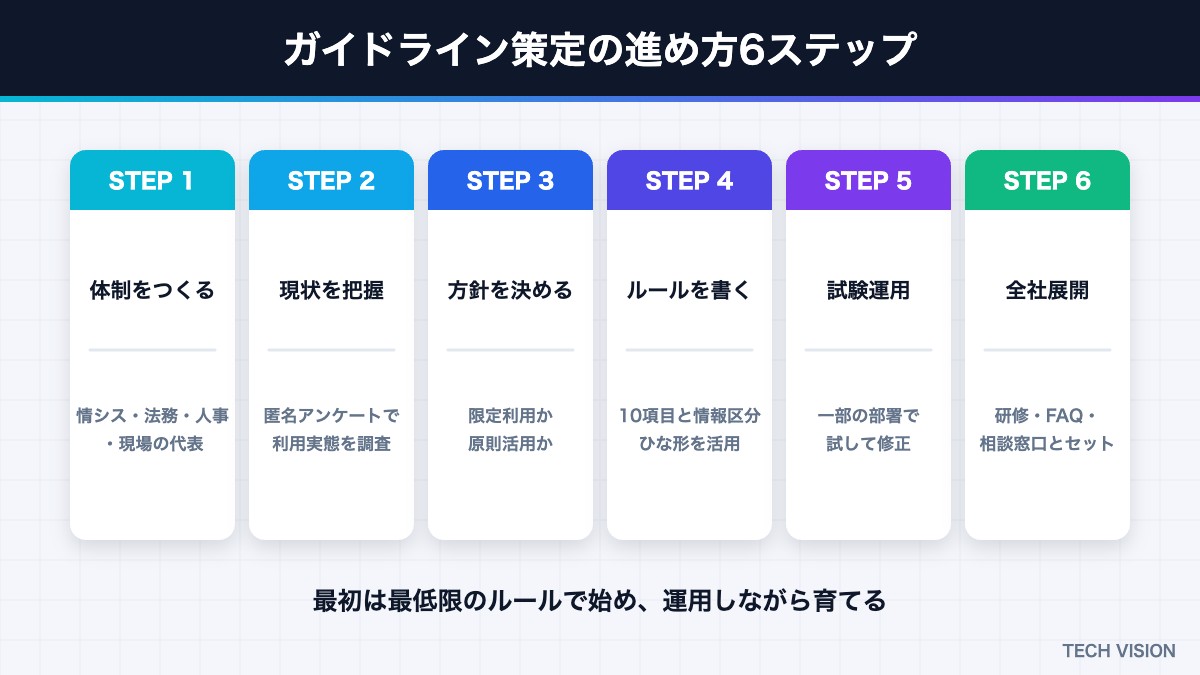 生成AIガイドライン策定の進め方6ステップ
ガイドラインは、担当者が一人で書き上げるより、関係する部門を巻き込んで作るほうが、現場で使われるものになる。進め方の例は次のとおりだ。
- 体制をつくる:情報システム、法務、人事、現場の代表者などで小さなチームを作る。経営層の承認者も決めておく
- 現状を把握する:社員がどのツールを、どんな業務に使っているかをアンケートなどで調べる。禁止前提ではなく、正直に答えやすい聞き方にする
- 方針を決める:「原則活用」か「段階的に解禁」かなど、会社としての基本方針を決める
- ルールを書く:前述の10項目と情報の区分を中心に、公的な指針やひな形を参考にして草案を作る
- 試験運用する:一部の部署で試し、分かりにくい点や現場の疑問を集めて修正する
- 全社に展開する:研修やFAQとセットで公開し、相談窓口を案内する
現状把握のアンケートでは、たとえば次のような項目を聞くとよい。「業務で生成AIを使ったことがあるか」「使っているサービスとアカウントの種類(個人・会社)」「どんな業務に使っているか」「使っていて不安に感じること」「会社に用意してほしいもの」。回答は匿名にし、結果を罰則に使わないと明言すると、実態に近いデータが集まる。
最初から完璧を目指す必要はない。まずは最低限のルールで始め、運用しながら育てていくという姿勢が、変化の速い生成AIには合っている。
ガイドラインを浸透させ、見直す運用のポイント
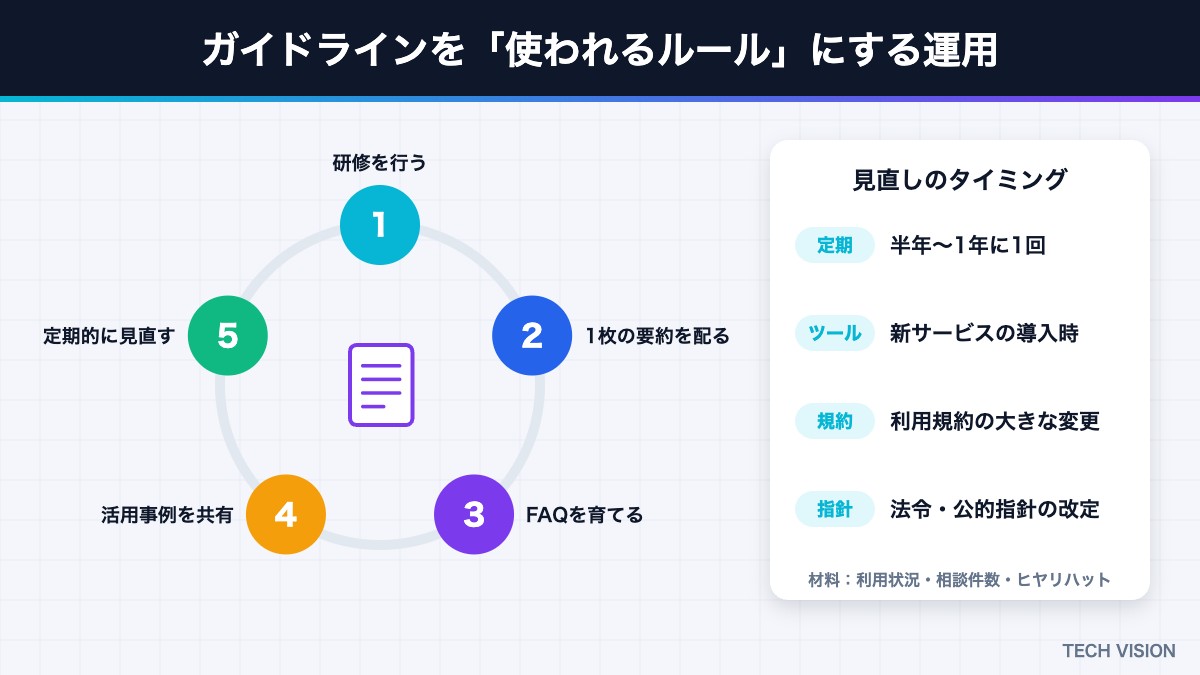 生成AIガイドラインを浸透させる運用と見直しのタイミング
どれだけ良いガイドラインを作っても、読まれなければ意味がない。浸透と運用のために、次のような工夫をしたい。
- 研修を行う:ルールの説明だけでなく、実際の業務での使い方とあわせて教えると、理解が深まる。入社時や異動時の研修にも組み込む
- 1枚の要約を作る:「入力禁止の情報」「使ってよいツール」「迷ったときの相談先」を1枚にまとめ、すぐに確認できる場所に置く
- FAQを育てる:相談窓口に寄せられた質問と回答を蓄積し、定期的に公開する
- 活用事例を共有する:うまく使えた事例を紹介すると、ルールが「制約」ではなく「活用の道しるべ」として受け止められる
- 定期的に見直す:少なくとも半年から1年に一度、新しいサービスや機能、法令や公的な指針の改定に合わせて内容を更新する
見直しの際は、利用状況のデータや相談件数、ヒヤリハットの事例を材料にすると、実態に合ったルールに近づけられる。
そのまま使える生成AI社内ガイドラインのひな形
ここでは、中小企業でも使いやすい簡易版のひな形を紹介する。【】の部分を自社に合わせて書き換え、法務部門などの確認を経たうえで活用してほしい。
生成AI利用ガイドライン
第1条(目的)
本ガイドラインは、当社の業務において生成AIを安全かつ効果的に活用し、業務の効率化と新たな価値の創出につなげるため、利用にあたって守るべき事項を定める。第2条(対象)
本ガイドラインは、【役員、正社員、契約社員、派遣社員、当社の業務を受託する者】が、業務で生成AIを利用する場合に適用する。第3条(利用できるサービス)
業務で利用できる生成AIサービスは、【情報システム部】が承認し、別紙「利用可能サービス一覧」に掲載したものに限る。利用の際は、会社が付与したアカウントを使用する。第4条(入力してはならない情報)
次の情報は、生成AIに入力してはならない。
(1)顧客、取引先、社員等の個人情報
(2)取引先から秘密として開示された情報
(3)未公表の経営情報、人事情報、【製品開発情報】
(4)パスワード、認証情報その他のアクセスに必要な情報第5条(生成物の確認と利用)
利用者は、生成AIの出力内容の正確性、適切性および第三者の権利の侵害の有無を確認したうえで利用する。社外に公開または提出するものは、【所属長】の確認を受ける。第6条(禁止事項)
差別的・違法な内容の生成、第三者の権利を侵害する目的での利用、人事評価や採否などの判断を生成AIの出力のみで行うことを禁止する。第7条(AIエージェントの利用)
生成AIに外部への送信、データの削除、契約や支払いに関わる操作を行わせる場合は、事前に人が内容を確認し、承認する。第8条(相談および報告)
利用にあたって判断に迷う場合は【情報システム部】に相談する。誤って第4条の情報を入力した場合は、速やかに報告する。第9条(見直し)
本ガイドラインは、技術の進展や法令等の改正に応じて、【年1回以上】見直す。
より詳しい条文例や解説が必要な場合は、日本ディープラーニング協会が公開している生成AIの利用ガイドラインのひな形も参考になる。
ガイドライン作りでよくある失敗
- 原則禁止にしてしまう:リスクを恐れて全面禁止にすると、個人のスマートフォンなどで隠れて使われ、かえって管理できなくなる
- 抽象的すぎる:「機密情報は入力しない」だけでは、何が機密なのか判断できない。具体例を必ず示す
- 長すぎて読まれない:数十ページの規程は現場で参照されない。本体は短くし、詳細は別紙やFAQに回す
- 作って終わりになる:周知や研修をしないまま公開だけしても、存在すら知られない
- 一度も見直さない:生成AIの機能や利用規約は短期間で変わる。古いルールのままでは実態に合わなくなる
- 相談先がない:迷ったときに聞ける窓口がないと、自己判断で使われてしまう
よくある質問
Q. 中小企業や小規模なチームでもガイドラインは必要ですか?
A. 必要です。規模が小さいほど、一度の情報漏えいが事業に与える影響は大きくなります。最初は本稿のひな形のような簡易版でも十分なので、「入力してはいけない情報」と「使ってよいツール」だけでも明文化しておくことをおすすめします。
Q. 個人のアカウントで生成AIを使うことは認めるべきですか?
A. 業務の情報を扱う場合は、会社が管理できる法人契約のアカウントに限定するのが安全です。個人のアカウントでは、退職時の対応や利用状況の把握ができず、入力データの扱いも個人の設定に左右されるためです。
Q. 社外に出す文章でAIを使ったことを表示する必要はありますか?
A. すべてのケースで一律に義務があるわけではありませんが、取引先との契約や業界の指針で求められる場合があります。また、画像や動画など誤解を招くおそれのあるコンテンツでは、AIで生成したことを表示する方針を定める企業も増えています。自社の方針として決めておくとよいでしょう。
Q. 誤って個人情報を入力してしまった場合はどうすればよいですか?
A. まずは速やかに相談窓口へ報告することが大切です。利用しているサービスで会話の履歴を削除できる場合は削除し、どの情報を、いつ、どのサービスに入力したかを記録します。報告しやすい雰囲気をつくるため、正直に報告した社員を責めない運用にしておくことも重要です。
Q. ガイドラインはどのくらいの頻度で見直すべきですか?
A. 少なくとも年に1回、できれば半年に1回の見直しが目安です。加えて、新しいツールの導入、利用規約の大きな変更、公的な指針の改定などがあった場合は、その都度内容を確認しましょう。
Q. 生成AIの利用状況はどう把握すればよいですか?
A. 法人向けのサービスの多くは、管理者が利用状況を確認できる機能を備えています。あわせて定期的なアンケートで、どの業務にどのくらい使われているか、困っていることは何かを聞くと、ルールの見直しや研修の内容づくりに役立ちます。
Q. 社員の生成AIの使い方を評価に反映してもよいですか?
A. 活用を促す目的で、業務改善の成果を評価することは考えられます。ただし、利用の頻度だけを評価すると、不要な場面での利用やルール違反を招くおそれがあります。成果や工夫の内容を評価し、ルールを守っていることを前提にするのが望ましいでしょう。
Q. ガイドラインの策定を外部に依頼することはできますか?
A. 弁護士やコンサルティング会社に相談しながら作る企業もあります。ただし、自社の業務や情報の実態を最もよく知っているのは社内の担当者です。外部の知見はひな形やリスクの洗い出しに活用し、内容の判断は社内で行うと、実態に合ったルールになります。
Q. ガイドラインの担当部署はどこにすべきですか?
A. 情報セキュリティの観点から情報システム部門が担当することが多いですが、法務、人事、経営企画などが関わる横断的なテーマです。一つの部署に任せきりにせず、推進役となる責任者を決めたうえで、関係部署が参加するチームで運営すると、活用とリスク管理のバランスが取りやすくなります。
Q. 無料で使える生成AIを業務で使ってもよいですか?
A. 一般に公開されている情報だけを扱う用途であれば、会社として認めるケースもあります。ただし、無料のサービスでは入力データが学習に使われる設定になっていることが多く、管理機能もありません。社内の情報を扱う業務では、法人向けのプランを用意するのが安全です。
まとめ:ガイドラインは「安心して使うための道しるべ」
生成AIの社内ガイドラインは、社員の行動を縛るためのものではなく、全員が安心して生成AIを活用するための道しるべである。最後に要点を振り返る。
- 全面禁止はシャドーAIを生む。ルールを示して安全な使い方に導く
- 目的・対象・ツール・入力情報・出力確認・権利・公開・禁止事項・相談窓口・見直しの10項目で組み立てる
- 入力してよい情報は、社内の情報区分と対応させた信号機方式で示す
- 業務では法人契約のツールを使い、データの扱いを確認する
- AIエージェントには、任せてよい操作の範囲と人の承認ルールを定める
- 研修・FAQ・定期的な見直しで、使われるルールに育てる
まずは、本稿のひな形をもとに最低限のルールを作り、一部の部署で試してみてほしい。ガイドラインづくりは、リスクを洗い出す作業であると同時に、自社の業務のどこにAIを活かせるかを全社で考える良い機会にもなる。現場の声を取り入れながら改善を重ねていけば、生成AIは会社にとって心強い仕事の相棒になるはずだ。
※本記事の情報は2026年10月時点のものです。法令や公的な指針、各サービスの利用規約は変更される場合があります。また、本記事は一般的な情報の提供を目的としたもので、法的な助言ではありません。実際のガイドラインの策定にあたっては、最新の公式情報を確認し、必要に応じて弁護士などの専門家にご相談ください。